الهجوم الإلكتروني على أنظمة التبريد في السوبرماركت الفرنسية: اختراق غير مسبوق يهدد الأمن الغذائي
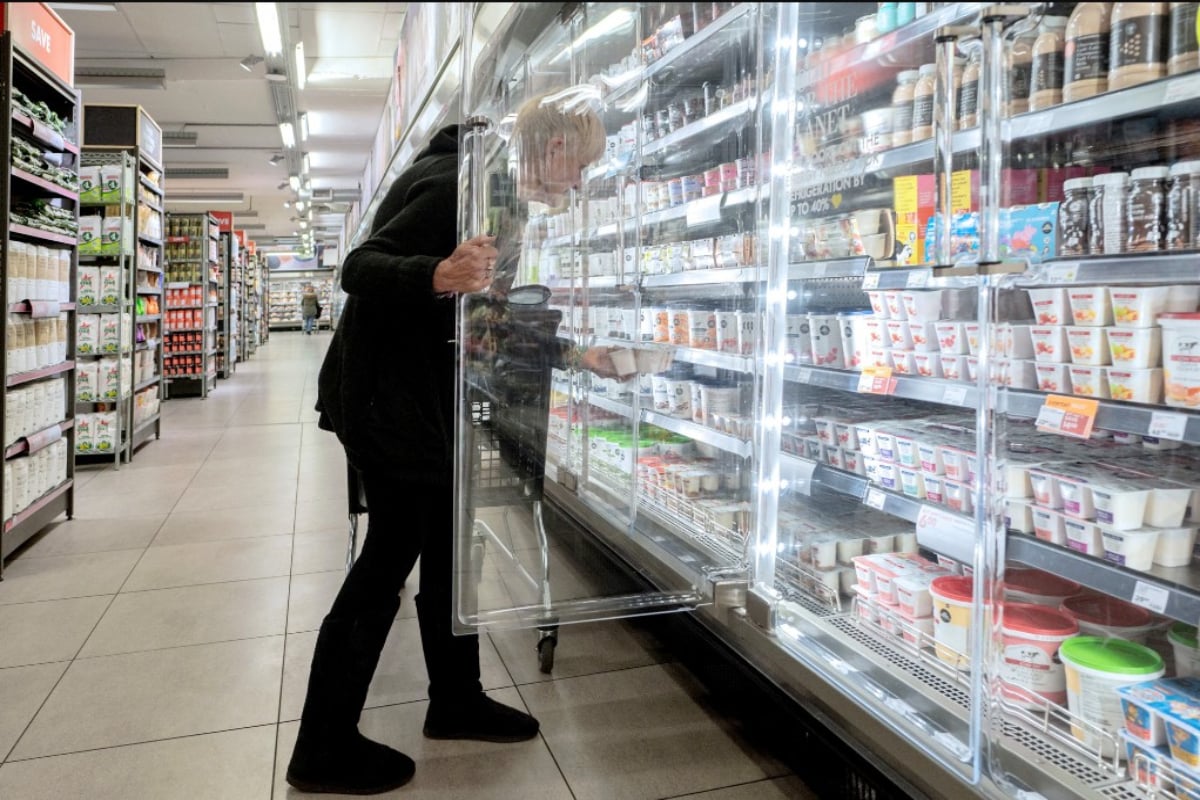
في حادثة غير مسبوقة، تعرضت سلسلة من المتاجر الكبرى في فرنسا لهجوم إلكتروني استهدف أنظمة التبريد، مما أدى إلى ارتفاع درجات الحرارة في الثلاجات إلى مستويات قياسية وصلت إلى 50 درجة مئوية، ما أسفر عن إتلاف كميات كبيرة من المنتجات الطازجة. هذا الهجوم، الذي وقع ليلة الأحد إلى الاثنين 12 أكتوبر 2026، أثار مخاوف واسعة بشأن الأمن الغذائي وسلامة الإمدادات.
وفقًا للتقارير، تأثرت أكثر من 300 نقطة بيع تابعة لـ Intermarché/Netto، وأقل من مائة متجر لـ Coopérative U، بالإضافة إلى عدة متاجر من مجموعة E.Leclerc، و80 سوبرماركت Carrefour، وحوالي 30 متجرًا لـ Monoprix. وقد أكدت هذه الشركات تعرضها للهجوم الذي كشف عنه لأول مرة عبر قناة BFMTV.
تفاصيل الهجوم وتداعياته
أوضح Thierry Cotillard، رئيس مجموعة Les Mousquetaires/Intermarché، أن القراصنة تمكنوا من الوصول عن بُعد إلى أنظمة التبريد ورفع درجة حرارتها إلى 50 درجة مئوية، مما أدى إلى إتلاف جميع المنتجات الطازجة. وأشار إلى أن الخسائر تقدر بعشرات الملايين من اليورو على المستوى الوطني، ووصف الوضع بأنه «غير مسبوق» ويمثل «مشكلة حقيقية تتعلق بسيادتنا الغذائية».
من جانبه، أعرب Dominique Schelcher، الرئيس التنفيذي لـ Coopérative U، عن استنكاره الشديد قائلاً: «استهداف معدات أساسية للحفاظ على المنتجات الطازجة وإمدادات الغذاء للفرنسيين هو أمر بالغ الخطورة وغير مسبوق».
وفي تطور لاحق، أعلنت النيابة العامة في باريس فتح تحقيق تلقائي في «الهجوم الإلكتروني واسع النطاق الذي استهدف الثلاجات المتصلة في عدة متاجر كبرى». ويقود التحقيق قسم مكافحة الجرائم الإلكترونية بالتعاون مع المكتب المركزي لمكافحة الجرائم الإلكترونية (OFAC)، بهدف حصر الضحايا وتحديد الصلة بين الهجوم والأضرار المسجلة، بما في ذلك خسائر المواد الغذائية وحرائق المعدات.
الجهة المستهدفة: أنظمة Danfoss
وفقًا لمصادر مطلعة، كانت أنظمة التحكم في التبريد من إنتاج الشركة الدنماركية Danfoss هي الهدف. وأوضحت الشركة أن «معظم الوحدات المتأثرة هي منتجات قديمة وصلت إلى نهاية عمرها الافتراضي ولم تعد تتلقى تحديثات برمجية أو أمنية». وأكدت Danfoss أنها «توصي منذ فترة طويلة عملاءها بالحفاظ على الأنظمة المدعومة محدثة وترحيل الأنظمة القديمة إلى حلول الجيل الحالي».
من جهتها، دعت الفيدرالية الفرنسية للتجارة والتوزيع (FCD) في بيان لها شركة Danfoss وعملاءها من مصنعي التبريد إلى «الشفافية الكاملة بشأن الوضع وتنفيذ جميع التدابير اللازمة دون تأخير».
ردود الفعل الرسمية والتحقيقات
أعلن مكتب رئيس الوزراء الفرنسي أن Sébastien Lecornu طلب على الفور من الوكالة الوطنية لأمن أنظمة المعلومات (Anssi) تولي الأمر، ويتابع الملف شخصيًا. وأكدت Anssi أنها «مستنفرة» على المستويين الفرنسي والأوروبي لتنسيق الجهود مع نظرائها. كما أكدت وزارة التجارة أنها «على تواصل مع الموزعين».
وفي سياق متصل، أشار Antoine Hautin، الأمين العام لشركة Almond للاستشارات في الأمن السيبراني، إلى أن المعدات الصناعية مثل أنظمة التبريد كانت معزولة تاريخيًا عن الإنترنت، لكنها أصبحت الآن متصلة عبر أجهزة استشعار وأنظمة مراقبة عن بُعد. وأوضح أن «هذه الأنظمة صُممت تاريخيًا لإعطاء الأولوية للموثوقية والتحكم في التكاليف، بدلاً من الحماية ضد الهجمات الإلكترونية» لأن «المهاجمين لم يكونوا قادرين على الوصول إليها عن بُعد». ويرى أن الهجوم الأخير، الذي استهدف مئات المعدات في وقت واحد، يدل على «مستوى معين من التطور».
يُذكر أن Danfoss كانت قد أعلنت في الأشهر الأخيرة عن عدة ثغرات أمنية خطيرة في بعض برامجها المستخدمة في أنظمة التبريد. ففي 18 سبتمبر، أشارت الشركة إلى ثغرة تسمح «للمهاجمين بالحصول على صلاحية القراءة والكتابة للقيم الداخلية، وتنزيل وتنفيذ» برامج غير آمنة.
تأثير الهجوم على الأمن الغذائي والاقتصاد
هذا الهجوم يسلط الضوء على نقاط ضعف خطيرة في البنية التحتية الحيوية، ويثير تساؤلات حول مدى استعداد السلاسل الغذائية لمثل هذه التهديدات السيبرانية. فمع تزايد الاعتماد على الأنظمة المتصلة، يصبح من الضروري تعزيز إجراءات الأمن السيبراني لحماية الإمدادات الغذائية.
وتجدر الإشارة إلى أن مثل هذه الهجمات لا تقتصر على الخسائر المادية الفورية، بل تمتد لتشمل انعدام الثقة في سلاسل التوريد، وتأثيرًا محتملاً على أسعار المواد الغذائية. وقد يكون لهذا الحادث تداعيات طويلة الأمد على قطاع التجزئة الغذائية في فرنسا وأوروبا.
للمزيد من التحليلات حول الأمن السيبراني وتأثيره على الاقتصاد، يمكنكم متابعة الجريدة نت، الموقع الإخباري الأول في المغرب.
كما يمكن الرجوع إلى مفهوم الأمن السيبراني لفهم أعمق للتهديدات الحديثة.


التعليقات (0)
اترك تعليقك